南宫电子游戏

Início / Servi?os / International Certification / SGSI — Sistema de Gest?o de Seguran?a da Informa??o

SGSI — Sistema de Gest?o de Seguran?a da Informa??o

Certifica??o do Sistema de Gest?o de Seguran?a da Informa??o

Vis?o Geral do Servi?o

Vis?o Geral do Servi?oSGSI — Sistema de Gest?o de Seguran?a da Informa??o

A ISO/IEC 27001 é a norma internacionalmente reconhecida para sistemas de gest?o de seguran?a da informa??o, protegendo a confidencialidade, integridade e disponibilidade das informa??es por meio da gest?o de riscos.
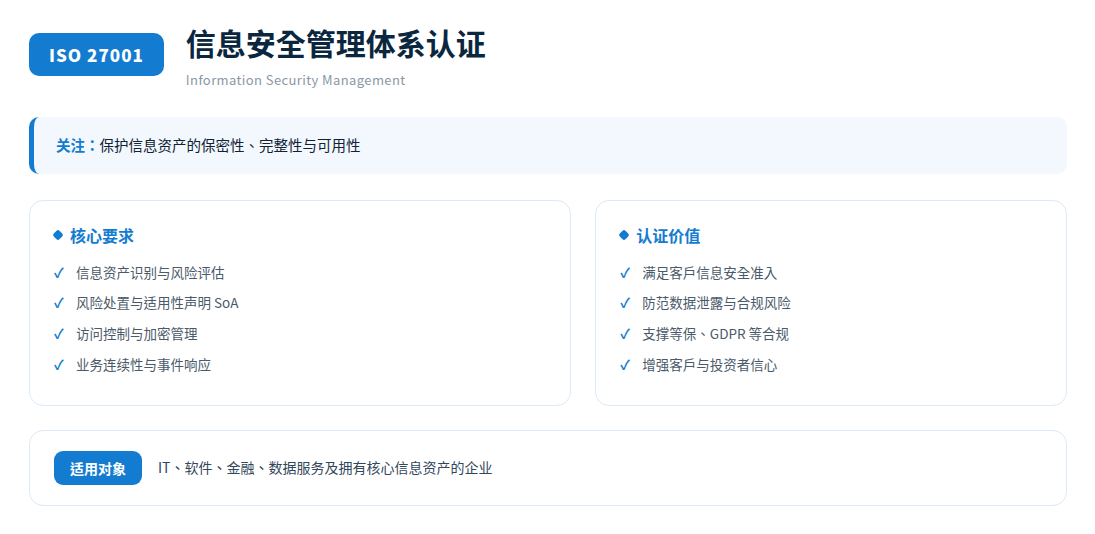
Vis?o geral do SGSI
Vis?o geral do sistema: pontos de aten??o · requisitos essenciais · valor da certifica??o · público-alvo

Porque a ISO 27001 é Importante

A seguran?a de dados tornou-se requisito mínimo para a confian?a dos clientes
Qualifica??o obrigatória em licita??es de projetos financeiros, governamentais e de operadoras
Preven??o de riscos elevados de conformidade e de reputa??o decorrentes de vazamentos de dados
Suporte aos requisitos de prote??o de nível e conformidade de dados transfronteiri?os

01Vis?o Geral do Sistema

Abrange requisitos de avalia??o de riscos de seguran?a da informa??o, sele??o de controles (Anexo A), Declara??o de Aplicabilidade (SoA), entre outros.

  • Avalia??o e tratamento de riscos de seguran?a da informa??o
  • Controles do Anexo A e Declara??o de Aplicabilidade
  • Cobertura da prote??o em todo o ciclo de vida dos dados

02Valor da Certifica??o

Protege os ativos de informa??o essenciais, atende às exigências de seguran?a da informa??o dos clientes e fortalece a competitividade no mercado.

  • Prote??o dos ativos de informa??o e dados essenciais
  • Atendimento às exigências de grandes clientes e licita??es
  • Aprimoramento da governan?a de seguran?a cibernética e de dados

03Público-Alvo

Aplicável a organiza??es de diversos tipos que dependem de sistemas de informa??o para suas opera??es.

  • Empresas de TI e de Internet
  • Setores com dados sensíveis, como financeiro e saúde
  • Prestadores de servi?os para projetos governamentais e corporativos
Standards

NormasNormas e especifica??es aplicáveis

GB/T 22080-2016Requisitos para Sistemas de Gest?o de Seguran?a da Informa??oISO/IEC 27001:2013
GB/T 22081-2016Guia de Práticas para Controles de Seguran?a da Informa??oISO/IEC 27002:2013
ISO/IEC 27001:2022Sistema de Gest?o de Seguran?a da Informa??o (vers?o mais recente)
Who Needs It

Quem Precisa da ISO 27001?Organiza??es que mais beneficiam

Empresas de TI e de softwareProvedores de processamento de dados e servi?os em nuvemInstitui??es financeiras e de pagamentoPlataformas de informa??o em saúdeEmpresas detentoras de tecnologia central e ativos de dadosOrganiza??es que executam atividades com informa??es sigilosas ou sensíveis
Key Requirements

Requisitos-Chave da ISO 27001Condi??es a cumprir antes da certifica??o

Estabelecer o Sistema de Gest?o de Seguran?a da Informa??o e operá-lo por no mínimo 3 meses
Concluir o inventário de ativos de informa??o, a avalia??o de riscos e o tratamento de riscos
Elaborar a Declara??o de Aplicabilidade (SoA) e implementar os controles
Concluir a auditoria interna e a análise crítica pela dire??o, com riscos residuais aceitáveis
Operar em conformidade com a Lei de Seguran?a Cibernética e demais requisitos legais e regulatórios
Process

Processo de Certifica??oNormalizado · Eficiente · Rastreável

1. Avalia??o da solicita??o→
2. Análise de lacunas do sistema→
3. Execu??o da auditoria→
4. Decis?o de certifica??o→
5. Emiss?o do certificado→
6. Manuten??o contínua
FAQ

Perguntas FrequentesSobre SGSI — Sistema de Gest?o de Seguran?a da Informa??o

A certifica??o ISO 27001 ajuda em licita??es?
A ajuda é significativa. Licita??es de projetos de informatiza??o nas áreas financeira, governamental e de operadoras frequentemente exigem a ISO 27001 como requisito de qualifica??o ou critério de pontua??o, sendo uma qualifica??o importante para prestadores de servi?os de TI assumirem projetos.
Quais controles técnicos s?o verificados na auditoria de certifica??o?
Abrange domínios de controle como controle de acesso, criptografia, auditoria de logs, backup e recupera??o, gest?o de vulnerabilidades e seguran?a de fornecedores. A auditoria verifica a consistência entre "políticas + registros de execu??o + evidências técnicas".
Empresas de pequeno porte, com poucos profissionais de TI, conseguem obter a certifica??o?
Sim. Os requisitos do sistema s?o compatíveis com o porte do negócio, e organiza??es de pequeno porte podem adotar um conjunto enxuto de documentos e ferramentas. Nossa empresa pode fornecer um plano de implementa??o leve e de fácil aplica??o.

Interessado em SGSI — Sistema de Gest?o de Seguran?a da Informa??o?

Contacte-nos para uma proposta detalhada e or?amento, ou diga-nos as suas necessidades.

Contacte-nos
WeChat QR
Digitalize para adicionar o nosso consultor Tel.: +86 756-8932801
E-mail: Biz@wezo.org.cn
【网站地图】